Check Point Research разкри на 5 ноември 2026 г. уязвимост, която позволява да се заобиколи Lockdown Mode на ChatGPT и данни от чата да се изпратят към външен сървър. OpenAI я поправи на 18 септември 2026 г., преди публикацията.
Lockdown Mode е допълнителна настройка за влезли потребители. Тя ограничава каналите, през които prompt injection може да изнесе данни: достъпът до уеб е само до кеширано съдържание, външните изображения са блокирани, кодът в Canvas не може да прави мрежови заявки, а Deep Research, Agent Mode, свързаните услуги и изтеглянето на файлове са изключени.
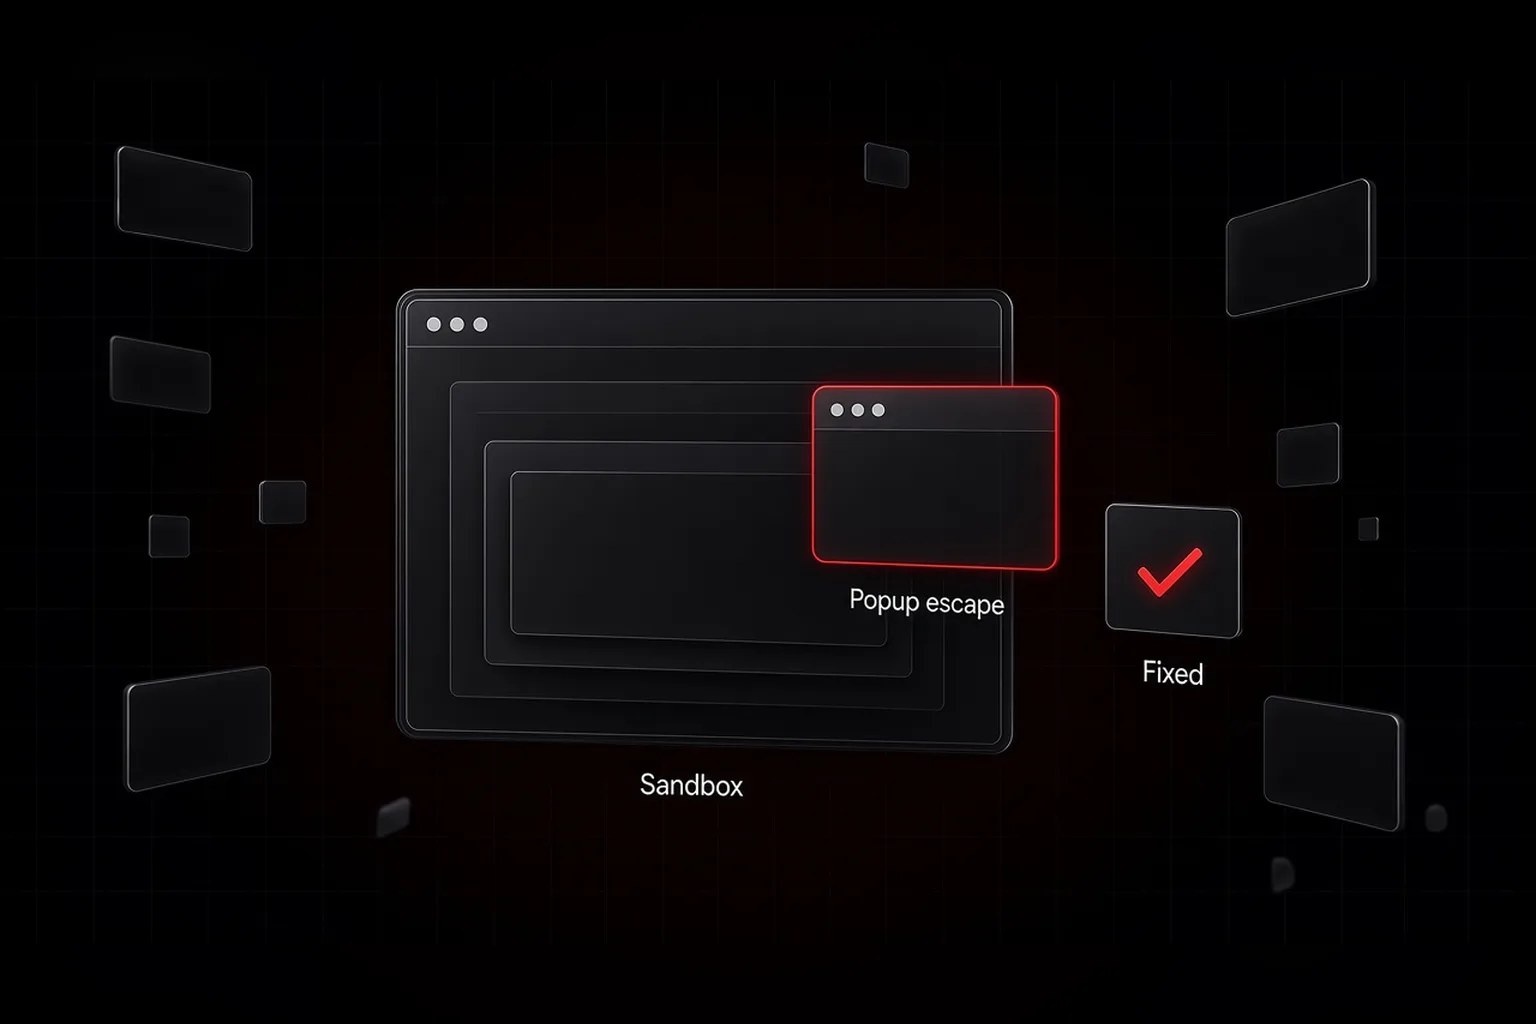
Слабото място беше HTML прегледът в блоковете с код на ChatGPT, добавен през февруари 2026 г. Прегледите се изпълняваха в два вложени изолирани iframe. ChatGPT замени функцията window.open, така че изскачащите прозорци да изискват одобрение, но изолацията все още позволяваше такива прозорци и излизането им извън нея.
Изследователите създадоха още един iframe в прегледа и използваха неговата собствена функция за отваряне. Така се отвори истински прозорец извън изолацията и извън Lockdown Mode.
Check Point демонстрира скрито изнасяне на история на чат, фишинг за данни за вход и зловреден софтуер, представен като обновление на приложението. В приложението ChatGPT Classic, базирано на Electron, прозорците се отваряха без клик, така че самият разговор можеше да задейства изтичането. Атаката можеше да дойде чрез зловреден промпт, зловреден GPT или споделен чат.
OpenAI премахна двете разрешения за изскачащи прозорци от външния iframe. Check Point тества отново и потвърди, че техниката вече не работи.
Защо това е важно
Защитният режим е толкова силен, колкото функциите около него. Lockdown Mode затвори очевидните канали, а функция за удобство отвори нов. Екипите, които дават на AI инструменти достъп до чувствителни данни, трябва да проверяват всеки път за визуализация и преглед, а не само страницата с настройки.
Източници: Check Point Research.
Тази статия не е правен съвет.